简而言之。 粘贴进消费级聊天机器人的机密文件,可能被用来训练模型,并在其中留存数年。ChatGPT 和 Claude 的免费版默认会从你的往来内容中学习。企业版和 API 则不会:它们以合同承诺不拿你的数据训练,并可选择零留存。所以风险不是 AI 本身,而是没有框架就使用的消费级 AI。认真的工作室会在保密协议下、在不训练的环境中处理你的素材,并把 AI 留在前期,绝不碰最终交付物。
简而言之。 粘贴进消费级聊天机器人的机密文件,可能被用来训练模型,并在其中留存数年。ChatGPT 和 Claude 的免费版默认会从你的往来内容中学习。企业版和 API 则不会:它们以合同承诺不拿你的数据训练,并可选择零留存。所以风险不是 AI 本身,而是没有框架就使用的消费级 AI。认真的工作室会在保密协议下、在不训练的环境中处理你的素材,并把 AI 留在前期,绝不碰最终交付物。
某个周日晚上,一位艺术总监把你下一款香水的包装粘贴进聊天机器人,想看看它做成 3D “会是什么样”。产品尚未发布,简报仍在禁发期。文件刚刚离开了你的公司,而没有人做过这个决定。
这个动作已经稀松平常。恰恰因此才危险。正确的问题不是“该不该禁用 AI”,那场仗谁也赢不了。而是“我们的文件去了哪里,谁能读到它们”。下面就是答案,不夸张,也不天真。
真正的风险不是 AI,而是消费级 AI。
近六成员工已经在工作中使用 AI,而且多半是自发使用;但只有勉强三分之一的人表示公司对此有明确政策(KPMG 与墨尔本大学,2025 年,47 个国家的 4.8 万名受访者)。这两个数字之间的差距,正是你的素材毫无防护地流动的地带。
这被称作 shadow AI:在任何获批框架之外使用的 AI,往往来自个人账户。2025 年,每五家组织就有一家报告了与 shadow AI 相关的数据泄露,据 IBM 的泄露成本报告。而且这类事件比平均更贵:在 shadow AI 普遍存在的组织里,每起大约多出 67 万美元,知识产权被窃的比例也明显更高。同一报告的 2026 年版进一步印证:如今每四起恶意泄露就有一起涉及 AI。这不是 CISO 的理论担忧,而是财报上的一行。
- ◆五分之一 : 2025 年遭遇 shadow AI 相关数据泄露的组织(IBM)
- ◆+67 万美元 : shadow AI 普遍存在之处每起泄露平均多出的成本(IBM,2025 年)
- ◆58 % / 34 % : 在工作中使用 AI 的员工,对比所在公司有明确政策的员工(KPMG,2025 年)
关键在这里:危险不来自技术,而来自你走进去的那道门。同一个工具,ChatGPT 或 Claude,会因你经由哪个版本进入而表现得截然不同。而几乎没有人注意到这个区别。
一份粘贴进聊天机器人的文件会变成什么
当你把一张图片或一份文档放进消费级版本的聊天机器人,会发生两件事。文件被存储。并且,除非你改动某个设置,它可能喂养下一个模型的训练。
这不是传闻,而是写在条款里。自 2025 年秋起,除非你明确拒绝,Claude 会使用消费级对话来训练其模型,而屏幕上给出的那个设置默认是开启的。若你同意,留存最长可达五年。在 OpenAI 一侧,消费级 ChatGPT 的往来同样默认用于改进模型。到处的逻辑都一样:免费的产品用你的数据来支付。
专业版则把规则反转。各类 API,Anthropic 的 Team、Enterprise 和 Edu 方案,OpenAI 的 API 与 Business、Enterprise 版:全都承诺不拿你的输入或输出去训练,具备 SOC 2 认证,并常常提供零留存选项。同一个品牌,同一个模型,相反的保证。一切都取决于那份你没读的合同。
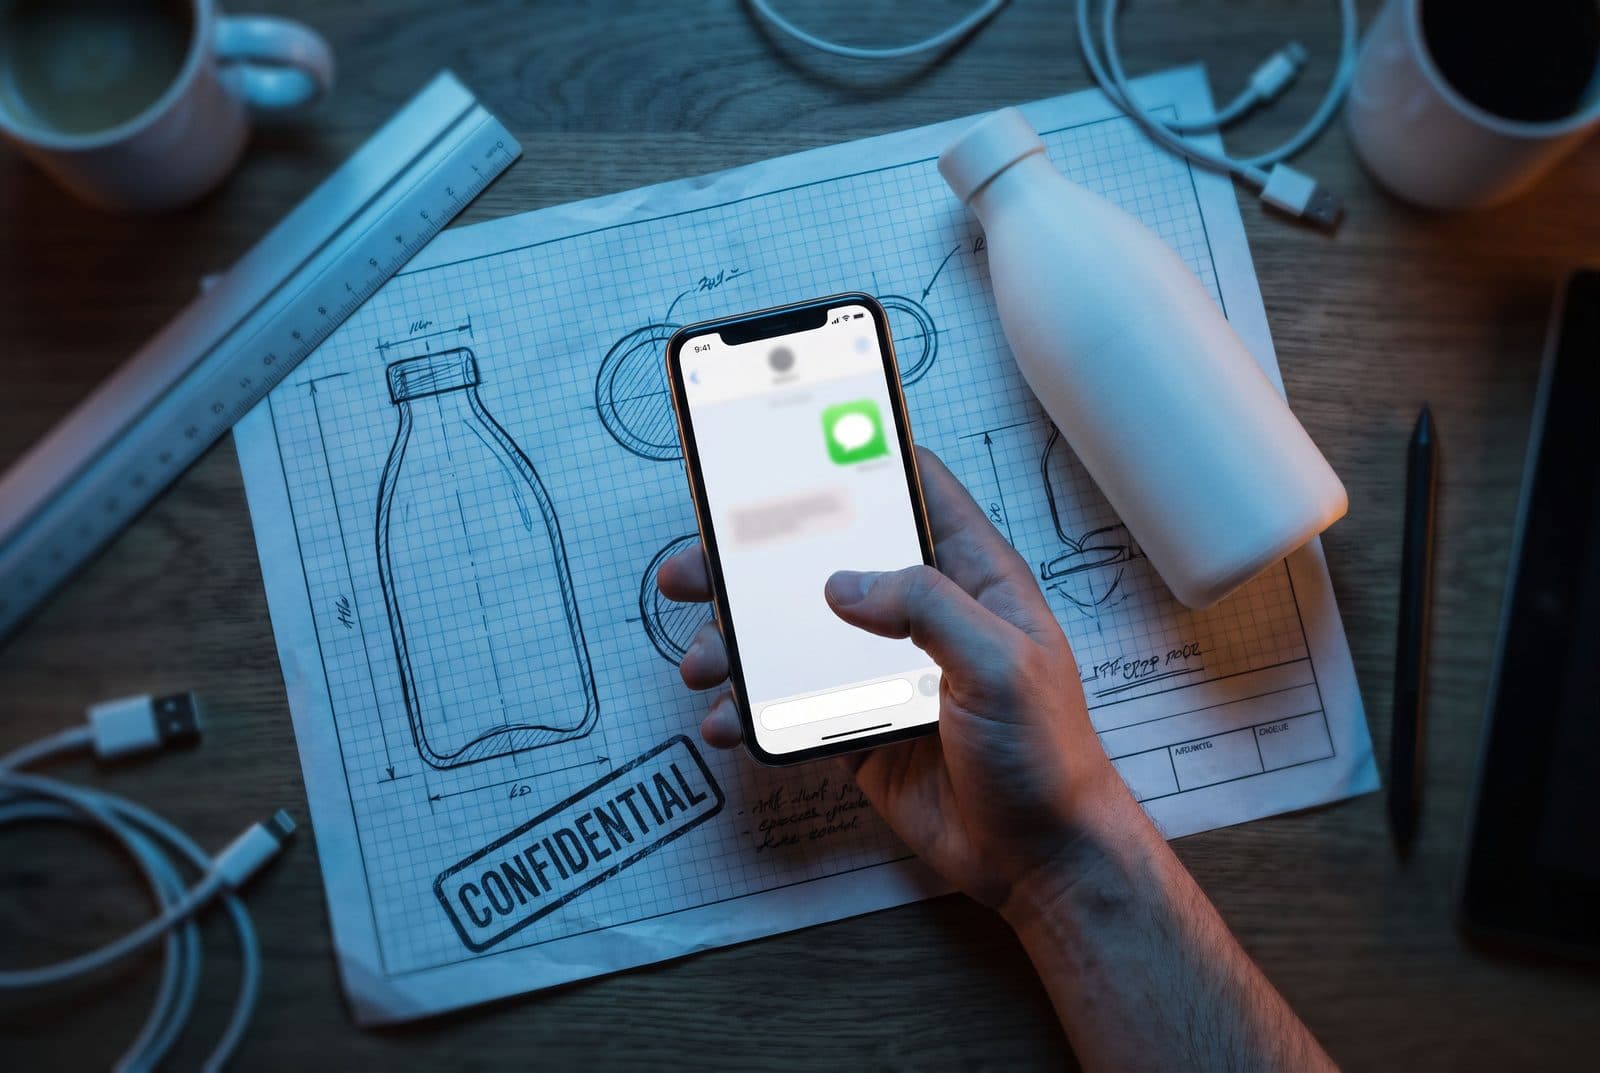
具体来说,粘贴进免费应用的机密包装,可能被保存、被分析,理论上还会为一个你的竞争对手明天就会去查询的模型作贡献。它原样再现的概率很低。问题不在概率,而在于你失去了掌控,而一份与你签订的保密协议,已经什么都保护不了。
该向你的工作室或代理商提出的五个问题
评估一家供应商,不必是网络安全专家。五个问题,就足以把认真想过的人和临场发挥的人区分开。
1. 你们在我们的文件上使用哪个版本的 AI?
好的回答会提到带有不训练承诺的企业版或 API。如果只回一句“ChatGPT”而不加说明,那就是消费级应用,你的素材可能被用来训练模型。
2. 你们为我们的数据启用零留存吗?
专业版往往可以在处理后不留下任何文件痕迹。懂这个设置的工作室,多半已经开启。当着你的面才第一次听到这个术语的工作室,从没开启过。
3. 你们的保密协议点名了 AI 工具吗?
2023 年之前写的保密协议,对 AI 只字未提。你的协议必须明确点名这些工具,并禁止在获批环境之外把你的机密素材放进去。否则,它守护的是一个已经不存在的世界。
4. AI 在哪个阶段介入?
在上游的探索里,针对尚未包含你机密的方向?还是直接落在交付物上,用你真实的文件?两种回答,承担的风险不同,最终的质量也不同。
5. 我们的文件会离开你们的流水线吗?
当你的素材从第一个文件到成片都留在其机器与受控环境里时,工作室才算掌控住整条链。一旦某个文件流向消费级工具,链条就断了,你的保密协议也随之断裂。
一家说不清你的文件经过哪个版本 AI 的工作室,本就不该接收这些文件。
法律陷阱:一张 100 % 由 AI 生成的图不属于你
还有第二个较少人知的风险,它关乎所有权。仅凭一句提示词、完全由 AI 生成的图像,无法受著作权保护。这不是观点:2025 年 1 月美国版权局确认了这一点,2025 年 3 月华盛顿的联邦上诉法院也作出了同向裁定,2026 年 3 月最高法院拒绝受理此案,该裁定由此成为终局。没有实质性的人类贡献,就没有作者,因而没有专有权。
落到品牌上,这意味着一张“全靠 AI”做出的主视觉,会掉进危险的灰色地带。你无法真正把它主张为己有。竞争对手就算靠近它,你也可能无从追索。再加上,多数平台在条款里限制其输出的商业使用,而这些输出可能与训练时见过的受保护作品相似。同一张视觉,可能既无法拥有,又用起来有风险。
这正是为什么在我们这里,最终交付物绝不是生成器的原始图。它由艺术家用 3D 与合成制作,源自你完全拥有的素材。这不是姿态,而是让你能够注册、延展并捍卫你的战役。
Digiteyes 如何处理你的素材
我们的规则一句话就够:AI 活在上游,绝不碰最终交付物,也绝不碰开放工具里你的机密文件。
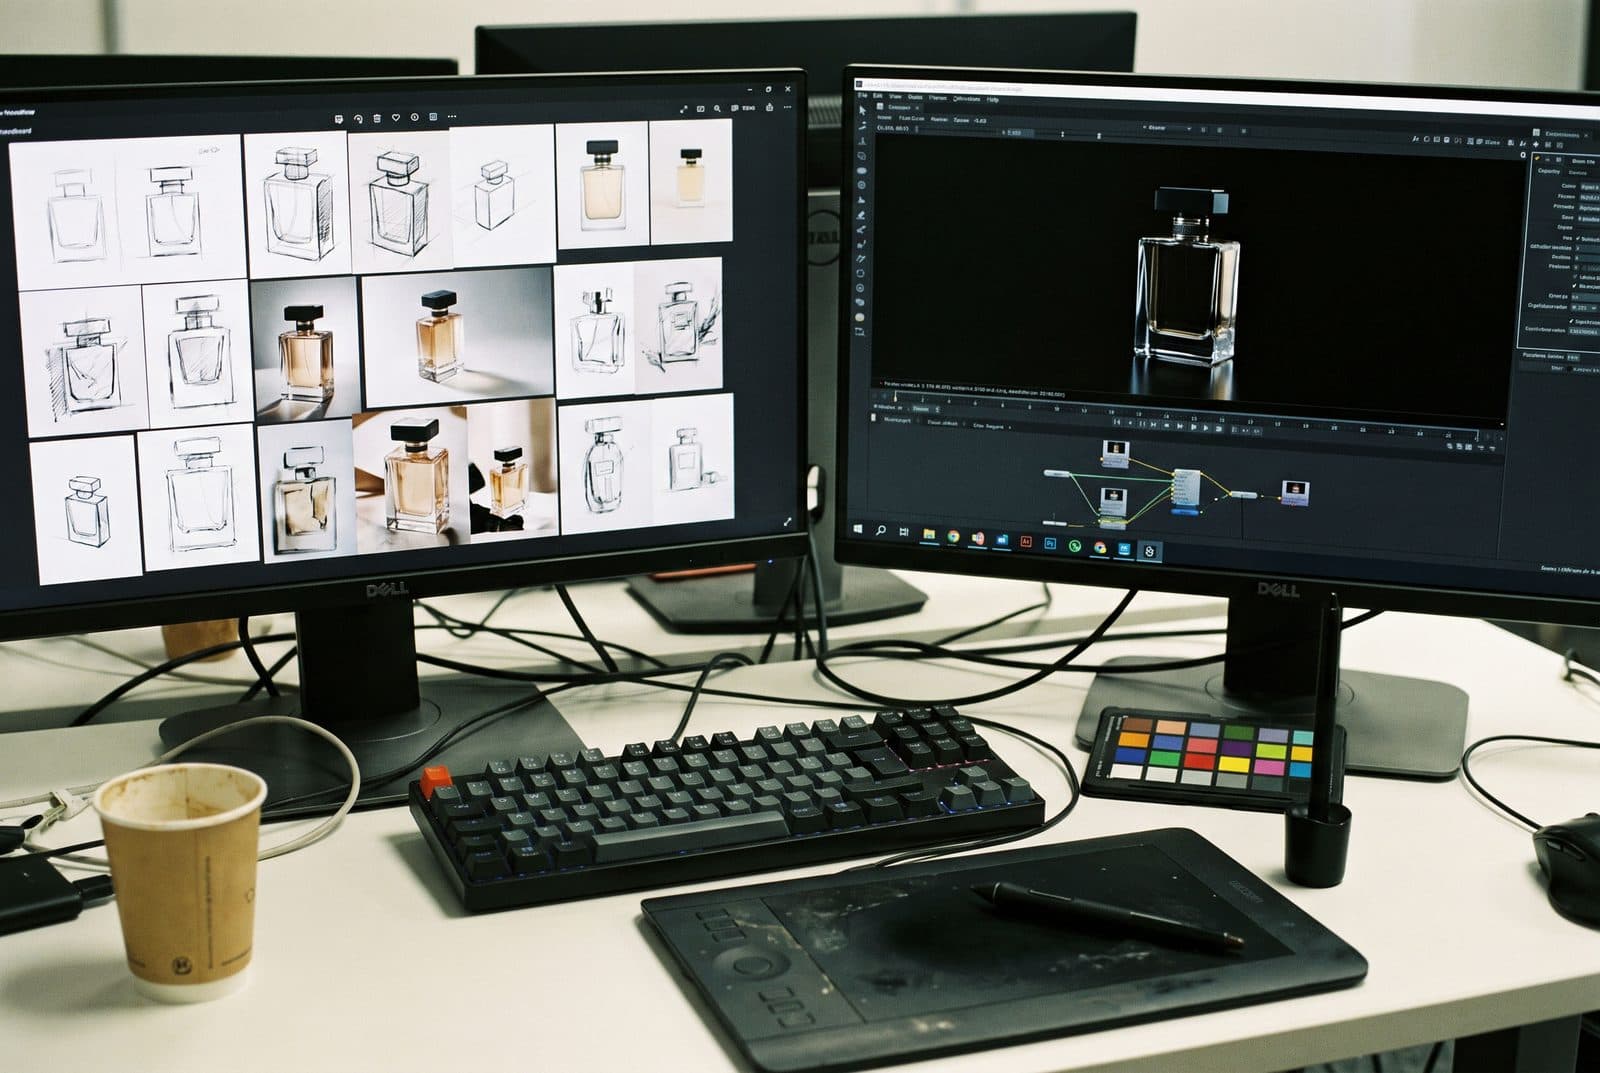
在前期制作中,我们用 AI 来探索:情绪板、光线氛围、预演画面、品牌世界。这个阶段针对方向与参考,而不碰你处于禁发期的包装。当项目必须处理敏感数据时,会在不拿我们数据训练的专业环境中进行,并把留存压到必要的最低限度。你的文件从简报到成片,始终留在我们的流水线里。
交付物本身,则由人手来建模、动画与合成。你拿到一件你所拥有的 3D 素材,法律上干净,可复用多年。
那么欧洲的框架呢?
对一个欧洲品牌来说,有两部文本相叠。首先是 GDPR:一旦素材含有个人数据,你就是数据控制者,工具只是处理者,需要一份书面协议外加真正的数据最小化。其次是 AI 法案,自 2025 年起分阶段适用,其中关于生成内容的透明度义务(第 50 条)自 2026 年 8 月 2 日起适用。认真的伙伴早已在这个框架内工作。问一句,就是很好的成熟度测试。
常见问题
- ◆在机密的品牌项目里使用 AI 危险吗? 危险不来自 AI 本身,而来自所用的版本。放进免费消费级应用的文件,可能被保存并用于训练模型。同样的任务,若在带不训练承诺和零留存的企业版或 API 中进行,就没有这个风险。一切取决于框架。
- ◆我的文件会被用来训练 AI 吗? 在 ChatGPT 和 Claude 的消费级版本里,除非你改动设置,默认会。自 2025 年秋起,除非你明确拒绝,Claude 会用消费级对话训练,留存最长可达五年。API 与企业版则相反,承诺不拿你的数据训练。
- ◆怎么知道一家供应商是否在保护我的素材? 向它提五个问题:用哪个版本的 AI,是否启用零留存,其保密协议是否点名 AI 工具,AI 在哪个阶段介入,以及你的文件是否离开其流水线。精确的回答指向一家已把问题理清的工作室。含糊的回答,本身就是一种回答。
- ◆AI 生成的图像可以归我所有吗? 仅凭提示词、完全由 AI 生成的图像无法受著作权保护,正如美国版权局与联邦司法机关在 2025 年所确认,最高法院又在 2026 年拒绝重启这一问题。只有实质性的人类贡献才开启保护,且仅限于人类的那部分。对一件要注册并捍卫的品牌视觉而言,由艺术家用 3D 制作的交付物更为安全。
- ◆Digiteyes 的 AI 会碰最终交付物吗? 不会。AI 在前期制作中介入,用于探索意图与氛围,针对非机密的方向。最终交付物由人手建模、动画与合成,源自你所拥有的素材。你的敏感文件留在我们的流水线,以及不拿你数据训练的环境里。
对你项目的机密性心存疑虑?
Digiteyes 为要求严苛的品牌与代理商制作高端 CGI 与 VFX,在保密协议下,从创意到成片。把你的背景与机密性约束告诉我们,我们会精确说明你的素材如何被处理:contact@digiteyes.fr。
来源
- ◆IBM · Cost of a Data Breach Report 2025 (2025 年版与 2026 年版:shadow AI,额外成本 +67 万美元,在泄露中的占比)
- ◆IBM Newsroom · 97 % 的受影响组织缺乏 AI 访问控制 (治理与访问)
- ◆KPMG 与墨尔本大学 · Trust, attitudes and use of AI (2025) (员工使用 AI 的情况,所在企业设有政策的员工占比)
- ◆Protecto · OpenAI、Claude、Perplexity:隐私对比 (消费级训练对比企业级,留存)
- ◆U.S. Copyright Office · Copyright and Artificial Intelligence (100 % AI 输出不可受保护,2025 年 1 月)
- ◆Congressional Research Service · Generative AI and Copyright Law (上诉裁定,2025 年 3 月)
- ◆Trilateral Research · 图像生成、GDPR 与 AI 法案 (欧洲框架,数据控制者)